
Captcha Anti-Spam - reCAPTCHA, hCaptcha & Turnstile. Captcha Anti-Spam protege los formularios de tu tienda (acceso, registro, contraseña olvidada, contacto, newsletter, opinión de producto y compra sin cuenta) frente a bots y spam, con el proveedor que prefieras: Google reCAPTCHA v2/v3, hCaptcha o Cloudflare Turnstile. La comprobación se hace en el servidor por HTTPS, cada formulario tiene su propio interruptor y puedes dejar fuera las IP de confianza o los clientes que han iniciado sesión. Sin programar, sin tocar la plantilla.
Captcha Anti-Spam protege los formularios de tu tienda (acceso, registro, contraseña olvidada, contacto, newsletter, opinión de producto y compra sin cuenta) frente a bots y spam, con el proveedor que prefieras: Google reCAPTCHA v2/v3, hCaptcha o Cloudflare Turnstile. La comprobación se hace en el servidor por HTTPS, cada formulario tiene su propio interruptor y puedes dejar fuera las IP de confianza o los clientes que han iniciado sesión. Sin programar, sin tocar la plantilla.
1. Instalación
- En el back office ve a Módulos → Gestor de módulos → Subir un módulo y selecciona el ZIP del módulo.
- Cuando termine la instalación, pulsa Configurar para abrir la pantalla de ajustes.
.local, .test, localhost) se admiten siempre. Cuando sale una versión nueva, el propio módulo te avisa.Si en lugar de la confirmación lees «Upload failed», PrestaShop puede haber desactivado el módulo sin decírtelo: los ajustes y los datos se quedan donde están. Cómo actualizar un módulo, y qué hacer si dice «Upload failed».
2. Configuración: paso a paso
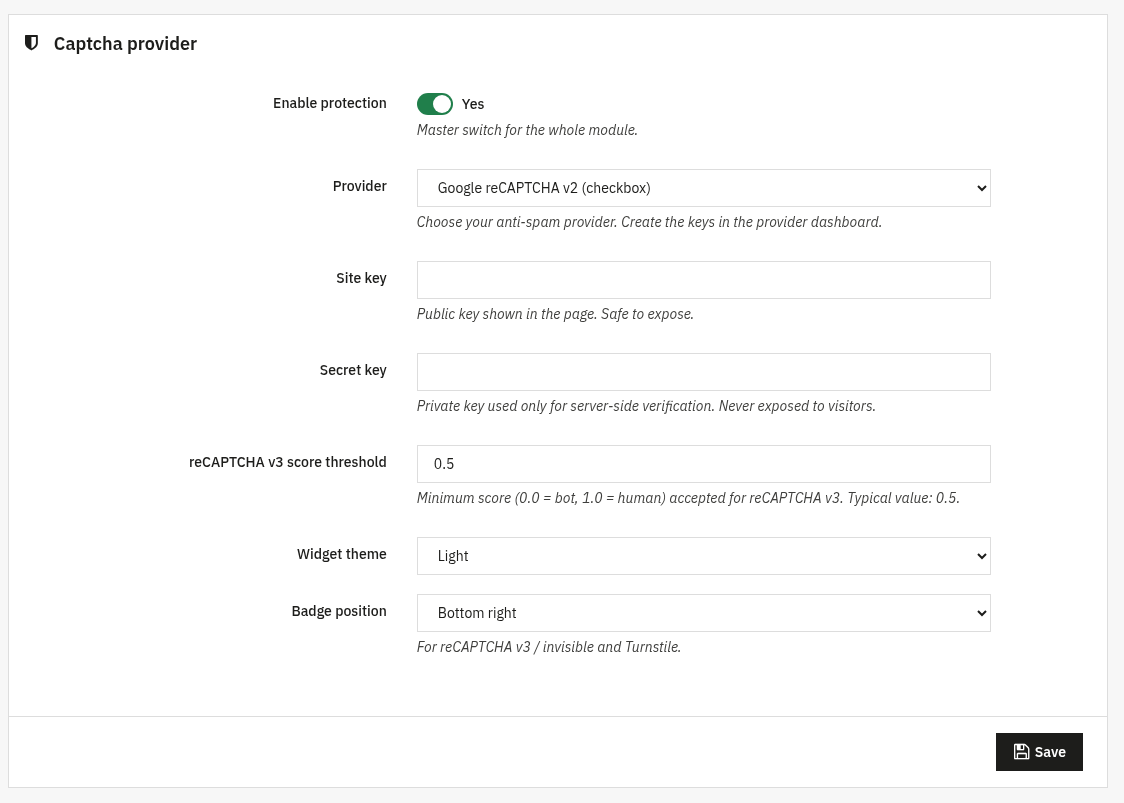
La pantalla Configurar está organizada en paneles: Proveedor de captcha, Formularios protegidos, Avanzado y Límite de intentos. Cada panel tiene su propio botón Guardar.
Proveedor de captcha empieza aquí
El interruptor principal, tu proveedor y sus claves.
- Activar la protección: interruptor principal de todo el módulo. Apagado, no se muestra ni se comprueba ningún captcha en el front office.
- Proveedor: elige Google reCAPTCHA v2 (casilla o invisible), reCAPTCHA v3, hCaptcha o Cloudflare Turnstile. Las claves se crean en el panel del proveedor.
- Clave del sitio: la clave pública que aparece en la página. Se puede ver sin riesgo.
- Clave secreta: la clave privada, que solo se usa para la comprobación en el servidor. Nunca llega al navegador.
- Umbral de puntuación de reCAPTCHA v3: la puntuación mínima que se acepta con reCAPTCHA v3 (0,0 = bot, 1,0 = persona). Valor habitual:
0.5. - Tema del widget: Claro u Oscuro, para que vaya con tu tienda.
- Posición del distintivo: Abajo a la derecha, Abajo a la izquierda o Dentro de la página (para reCAPTCHA v3, la versión invisible y Turnstile).
Formularios protegidos
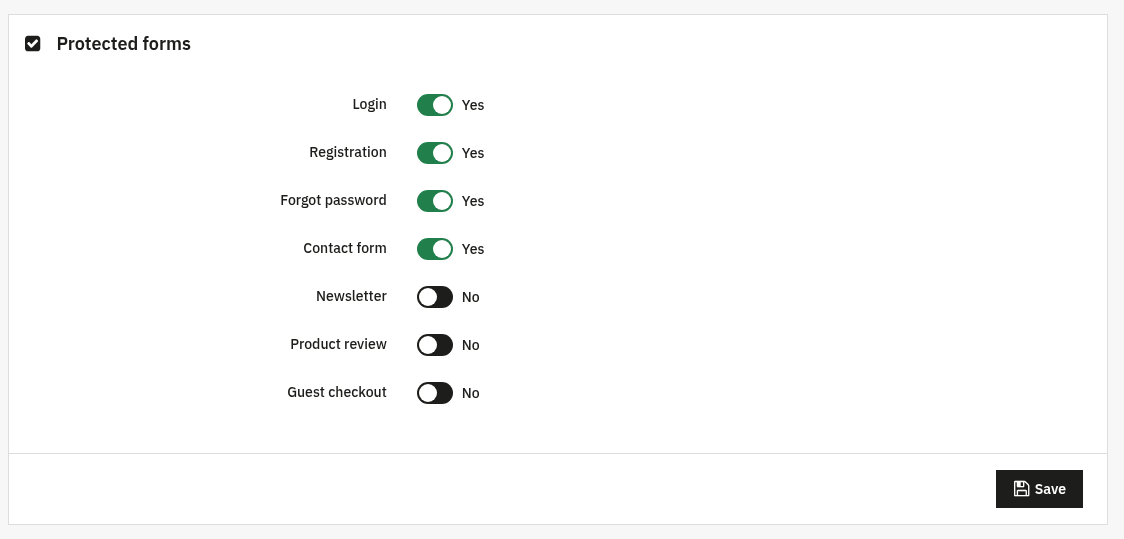
Enciende el captcha formulario a formulario. Activa solo los que de verdad quieras proteger.
- Acceso, Registro, Contraseña olvidada, Formulario de contacto, Newsletter, Opinión de producto y Compra sin cuenta: cada uno tiene su interruptor independiente.
Avanzado opcional
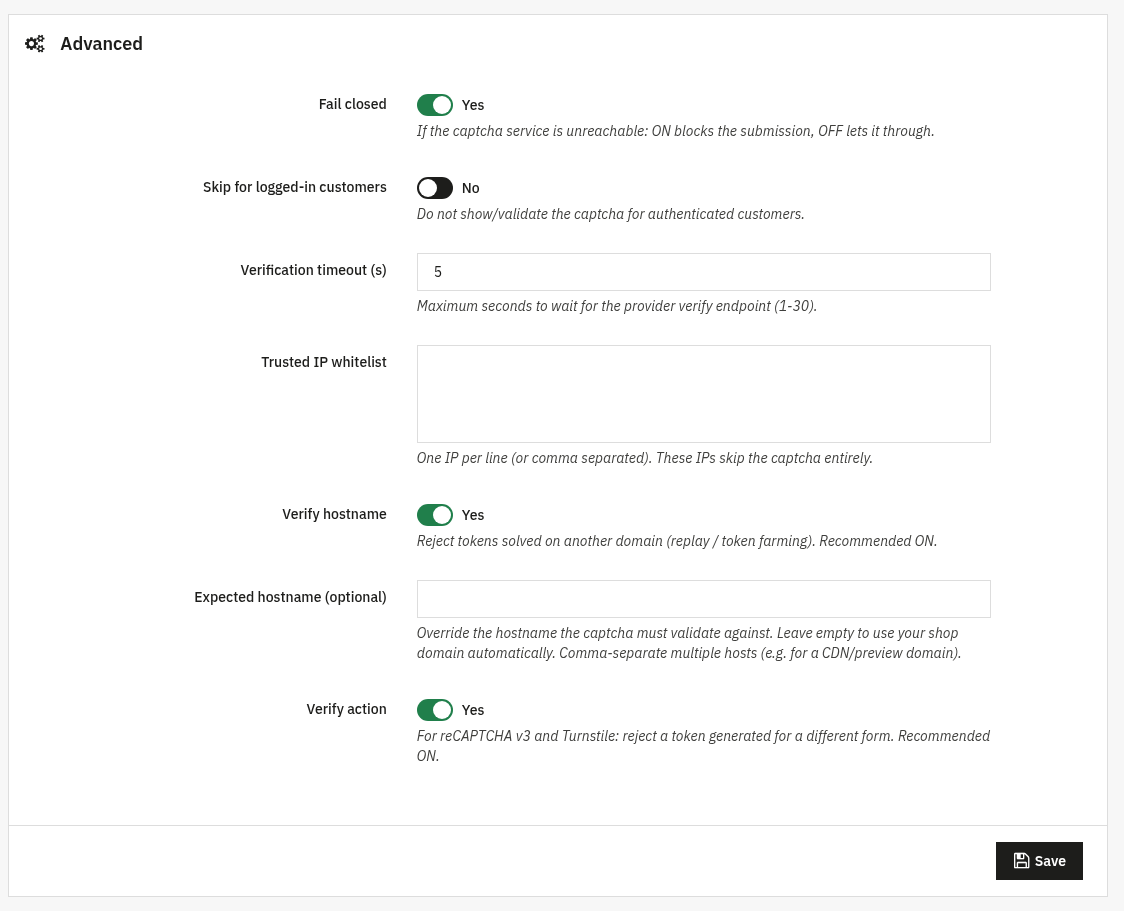
El ajuste fino de la comprobación. Los valores por defecto son razonables: puedes dejarlos como están.
- Bloquear si el servicio falla: si el servicio de captcha no responde, encendido bloquea el envío; apagado lo deja pasar.
- Dejar fuera a los clientes con sesión iniciada: ni se muestra ni se comprueba el captcha para los clientes identificados.
- Tiempo de espera de la comprobación (s): los segundos máximos que se espera la respuesta del proveedor (de 1 a 30).
- Lista blanca de IP de confianza: una IP por línea (o separadas por comas). Esas direcciones pasan sin captcha.
- Comprobar el nombre de host: rechaza los tokens resueltos en otro dominio (reenvío, granjas de tokens). Recomendado: encendido.
- Nombre de host esperado (opcional): fija el host contra el que se valida el captcha. Déjalo vacío para usar automáticamente el dominio de la tienda; separa varios hosts por comas (por ejemplo, un dominio de CDN o de vista previa).
- Comprobar la acción: para reCAPTCHA v3 y Turnstile, rechaza un token generado para otro formulario. Recomendado: encendido.
Límite de intentos opcional
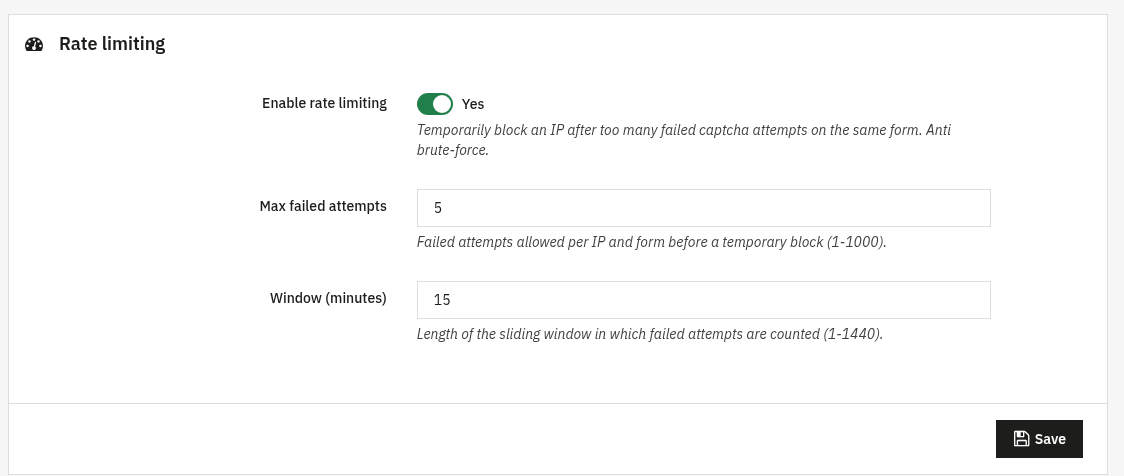
Bloquea temporalmente una IP tras demasiados fallos de captcha en el mismo formulario: una protección más contra la fuerza bruta.
- Activar el límite de intentos: pone en marcha el limitador.
- Intentos fallidos permitidos: los fallos que se toleran por IP y formulario antes de un bloqueo temporal (de 1 a 1000).
- Ventana (minutos): la duración de la ventana móvil en la que se cuentan los fallos (de 1 a 1440).
3. Comprobar que funciona
- Abre una página protegida del front office (la de acceso o la de contacto, por ejemplo) y comprueba que aparece el widget del captcha.
- Envía el formulario sin resolver el captcha: debe rechazarse con un mensaje antispam.
- Con reCAPTCHA v3 y Turnstile, comprueba que el distintivo flotante sale en la posición que elegiste.
- Si has puesto tu IP en la lista blanca o has activado «Dejar fuera a los clientes con sesión iniciada», comprueba que el captcha se salta correctamente en esos casos.
4. Preguntas frecuentes
¿Qué proveedor elijo?
Los cuatro sirven. reCAPTCHA v2 muestra una prueba visible; reCAPTCHA v3 y Turnstile son invisibles y funcionan por puntuación; hCaptcha es la alternativa que pone por delante la privacidad. Crea la clave del sitio y la clave secreta correspondientes en el panel de ese proveedor.
¿Ralentiza la tienda?
No. La comprobación ocurre en el servidor y solo cuando se envía un formulario protegido, y las IP de confianza o los clientes con sesión iniciada pueden quedar fuera del todo.
¿Tengo que tocar la plantilla?
No. El módulo coloca el widget con los hooks estándar y es compatible con cualquier plantilla.
¿Qué pasa si el servicio de captcha se cae?
Lo decides tú. Con Bloquear si el servicio falla encendido, el envío se bloquea; apagado, el formulario pasa y ningún visitante legítimo se queda atascado.